技術分享
用 Claude Code 這類 AI 工具改版既有系統:盤點、測試、逐步替換與審查
Claude Code 這類 AI 寫程式工具可以用在既有系統的改版與重構,但順序不能反過來:先讓 AI 協助盤點程式與資料流,再用測試把現有行為固定下來,接著一個模組一個模組替換,每次修改都經過人工審查才合併。本文從開發團隊的角度,說明這四個步驟怎麼做、哪些事情不能交給 AI,以及 JoinX 把原始碼放進 AI 工具時的實際做法與限制。
重點摘要
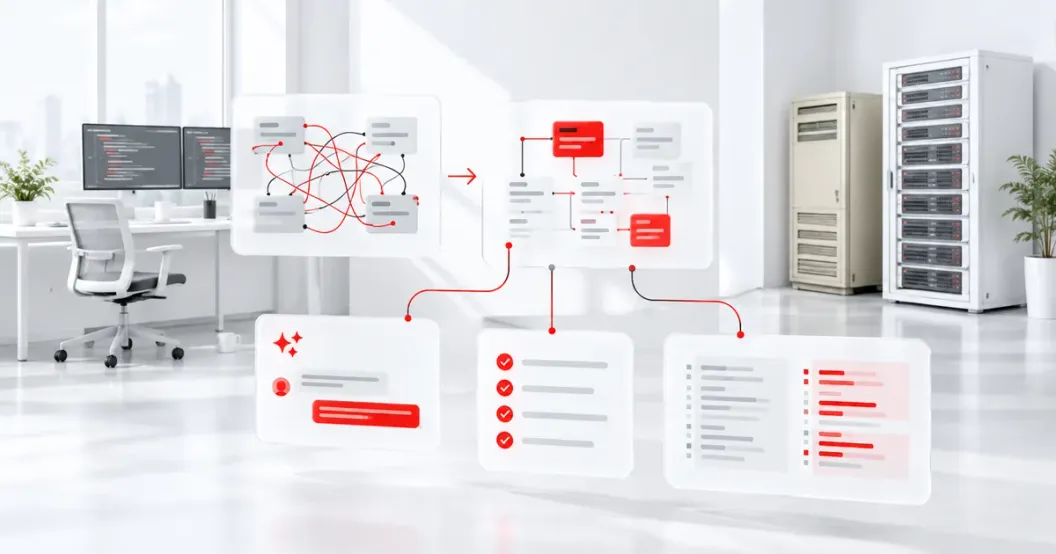
- AI 寫程式工具用在既有系統改版時,順序是盤點、建立測試保護網、逐步替換、人工審查,不能直接叫 AI 重寫。
- AI 最適合協助讀懂舊程式、整理資料流與補測試,但哪些奇怪的分支是商業規則、哪些是錯誤,要由人和使用者確認。
- 先用測試把現有行為固定下來,再改程式;測試沒過的修改不合併,這是改版不出事的關鍵。
- JoinX 的開發流程是 SDD + TDD:先把要改的行為寫成規格,再用測試驗證,AI 產出的程式和人寫的程式走同一套審查。
- JoinX 會把原始碼放進企業版 AI 工具,依合約不拿資料訓練模型;帳號密碼、金鑰與個人資料不放進 AI 工具;客戶要求全程不用 AI 時,我們做不到,會在合作前說清楚。
本文目錄
既有系統可以用 Claude Code 這類 AI 寫程式工具來改版,但要照順序來:先盤點、再建立測試保護網、接著逐步替換,每一次修改都由人審查後才合併。 跳過前兩步、直接叫 AI 把舊系統重寫一遍,最常見的結果是新程式看起來比較乾淨,卻漏掉了舊系統裡多年累積的例外規則。下面從開發團隊的角度,說明每一步 AI 能做什麼、人要負責什麼,以及 JoinX 使用 AI 工具時的實際做法。
AI 寫程式工具適合用在既有系統改版嗎?
適合,但它的價值在讓改版更完整、更不容易漏,而不是讓人少看程式。既有系統的風險在看不見的規則,AI 能幫忙把規則找出來、寫成測試,最後判斷仍要由人來做。
Claude Code 是在終端機裡運作的 AI 寫程式工具,可以讀取整個專案、搜尋程式碼、執行指令與測試,並依指示修改檔案。這類工具和只在編輯器裡補完一行程式的工具不同,它能一次看懂跨檔案的關聯,所以特別適合用在改版前的盤點與改版中的重構。
但既有系統和新專案不一樣。新專案的規格寫在需求文件裡;既有系統的規格,有一大部分只存在程式碼、資料與資深同仁的記憶裡。Michael Feathers 在《Working Effectively with Legacy Code》裡把「沒有測試的程式碼」直接定義為舊程式碼,因為沒有測試,就沒辦法確認修改有沒有改壞東西。AI 工具改的速度越快,這個風險就越大,所以順序比工具本身更重要。
改版前,AI 能怎麼協助盤點既有系統?
AI 能快速讀完整個程式庫,整理出模組、資料流、外部串接與高風險區域,讓團隊在動手前就知道系統長什麼樣子。盤點的產出要經過工程師與使用者確認,不能直接當成規格。
盤點時我們會請 AI 協助整理下列項目,再由工程師逐項核對:
- 模組與相依關係: 哪些模組互相呼叫、哪些共用同一張資料表,改一處會牽動哪裡。
- 資料流: 一筆訂單、一張單據從建立到結案經過哪些程式與資料表。
- 外部串接: 和 ERP、金流、帳號系統或其他服務交換資料的位置與格式。
- 高風險區域: 沒有測試、邏輯特別長、近期常出錯,或寫死了日期、金額規則的地方。
- 疑似商業規則: 看起來很奇怪的條件分支,列成清單請使用者確認是規則還是錯誤。
最後一項最重要。AI 看得出某個分支「很奇怪」,但看不出那是十年前某個大客戶的特殊合約,還是當年的錯誤。這份清單要拿去問實際使用系統的同仁,答案寫回規格裡。完整的接手盤點項目,可以參考舊系統接手、重構與重寫的完整指南。
為什麼改程式之前要先建立測試保護網?
因為測試是唯一能證明「改完之後行為沒變」的方法。先用測試把現有行為固定下來,之後不管是人還是 AI 修改程式,只要測試沒過就不合併,改版的風險才控制得住。
舊系統常常完全沒有測試。這時候要先補的不是理想中的單元測試,而是「特性測試」(characterization test):把系統現在的實際輸出記錄下來,當成基準。即使現在的行為有錯,也先照實記錄,等確認是錯誤之後再另外修正,避免重構和修錯混在同一次修改裡。
AI 很適合協助補這類測試:讀懂一段計算邏輯之後,列出邊界條件,產生測試資料與測試案例。但測試要測什麼,由工程師依商業風險決定。帳務、權限、庫存這類出錯代價高的流程優先,畫面排版這類容易看出問題的地方可以晚一點。測試資料一律使用假資料或去識別化的資料,不放真實的客戶個資。
怎麼用 SDD + TDD 逐步替換舊模組?
一次替換一個模組,每個模組都先寫規格、再寫測試、最後才改程式,新舊並行確認一致後才切換。這種逐步替換的方式,讓系統在改版期間一直保持可用,出問題也只影響一小塊。
JoinX 的開發流程是 SDD + TDD:SDD(規格驅動開發)先把要改的行為寫成規格,TDD(測試驅動開發)再用測試驗證程式符合規格。用在既有系統改版時,每個模組的步驟如下:
- 選出第一個模組。 挑邊界清楚、測試補得起來、出錯影響範圍可控的模組,不要第一步就挑最核心的帳務。
- 寫規格。 把盤點結果與使用者確認過的規則寫成規格,包含例外情況與要保留的舊行為。
- 補測試。 依規格寫測試,並確認測試在舊程式上全部通過,證明測試描述的是現在的行為。
- 替換實作。 由工程師拆好任務,AI 協助產生新程式,跑同一組測試直到全部通過。
- 新舊並行。 必要時讓新舊模組同時處理同一批資料,比對結果一致後才把流量切過去。
- 人工審查後合併。 審查通過、測試全過、部署有回復方案,才合併並上線。
Martin Fowler 在《Refactoring》中強調,重構是一連串「小步、不改變外部行為」的修改,每一步都要有測試保護。AI 讓每一步走得更快,但步伐不能因此變大;一次修改的範圍越小,審查越看得清楚。
AI 產出的程式碼要怎麼審查?
和人寫的程式碼走同一套審查,標準不因為是 AI 寫的而降低。審查重點放在規則有沒有保留、權限與資料有沒有被改動、相依套件是否可靠,這些都要由負責的工程師簽核。
| 審查項目 | AI 可以協助 | 人負責的判斷 |
|---|---|---|
| 規則是否保留 | 比對新舊程式的分支差異,列出可能遺漏的條件 | 確認每條差異是刻意修改還是遺漏 |
| 測試是否足夠 | 指出沒被測試覆蓋的程式路徑,補邊界案例 | 決定哪些風險一定要測、哪些可以接受 |
| 權限與資料存取 | 找出新增或變更的查詢、欄位與權限檢查 | 確認沒有越權讀取,個資存取符合規範 |
| 相依套件 | 列出新增的套件與版本、已知弱點 | 決定是否採用,確認授權條款 |
| 效能與相容性 | 找出可能的大量查詢或迴圈 | 用實際資料量驗證,確認舊資料相容 |
| 部署與回復 | 整理變更清單與設定差異 | 核准上線時間與回復方案 |
美國 NIST 的安全軟體開發框架(SP 800-218)把程式碼審查、弱點檢查與第三方元件管理列為基本要求,不論程式碼由誰產生。JoinX 交付前會自行完成原始碼掃描與弱點掃描;需要黑箱測試時委由第三方執行,JoinX 可協助聯繫、推薦廠商,並在修補找到的弱點後再交付。
把原始碼放進 AI 工具,資料安全怎麼管?
JoinX 會把原始碼放進 AI 工具,使用的是企業版或商用方案,依合約或服務條款不會拿客戶資料訓練模型;帳號密碼、金鑰與個人資料等機敏內容不放進 AI 工具。這些做法會在合作前跟客戶說清楚。
具體的做法有四點:
- 原始碼會放進 AI 工具。 盤點、補測試與重構都需要 AI 讀到程式碼,這是我們的實際做法,不會隱瞞。
- 使用企業版,不拿資料訓練模型。 我們使用企業版或商用方案的 AI 工具,依合約或服務條款,客戶的資料不會被用來訓練模型。
- 機敏資料不放進 AI 工具。 帳號密碼、API 金鑰、憑證、正式環境的連線設定與個人資料,都不放進 AI 工具;測試使用假資料或去識別化的資料。個人資料的處理依《個人資料保護法》辦理。
- 做不到全程不使用 AI。 我們的開發流程已經以 AI 協作為基礎,如果客戶要求整個專案完全不使用 AI,我們做不到,會在報價與簽約前說清楚,不會先答應再想辦法。
客戶有自己的 AI 使用政策時,例如某些目錄不能放進外部工具,或要求使用指定的服務,可以在合作前一起確認範圍。
這篇和 AI 協作開發、舊系統接手的文章有什麼不同?
這篇只談一件事:既有系統改版時,怎麼安全地使用 AI 寫程式工具。AI 協作開發的整體流程、成本結構,以及舊系統接手的評估方式,各有專文說明。
| 想了解的問題 | 建議閱讀 |
|---|---|
| AI 協作開發的整體流程與人機分工 | 為什麼 AI 協作開發能省 30% 成本:JoinX 的實際流程公開 |
| AI 協作開發怎麼兼顧成本與品質 | AI 協作開發是什麼?在控制成本的同時提升品質的方法 |
| 系統沒人維護時,該接手、重構還是重寫 | 系統沒人維護怎麼辦?舊系統接手、重構與重寫的完整指南 |
| 既有系統改版時,AI 工具怎麼用才安全 | 本文 |
常見問題
我們的系統很舊、技術也過時,AI 工具看得懂嗎?
大多看得懂。主流的 AI 寫程式工具能讀懂 ASP.NET、PHP、Java 等常見的舊技術,也能協助整理沒有文件的程式。但看得懂程式不等於知道規則的由來,盤點出來的疑點仍要和使用者確認。
可以要求整個專案全程不使用 AI 嗎?
JoinX 做不到。我們的開發流程以 AI 協作為基礎,無法拆掉 AI 另外用一套流程交付。如果貴公司的政策要求全程不使用 AI,我們會在合作前說清楚,不會先答應。
原始碼放進 AI 工具,會被拿去訓練模型嗎?
JoinX 使用企業版或商用方案的 AI 工具,依合約或服務條款,客戶的資料不會被用來訓練模型。帳號密碼、金鑰與個人資料等機敏內容,則一律不放進 AI 工具。
系統完全沒有測試,要從哪裡開始改版?
從補特性測試開始:先把最重要流程的現有行為記錄成測試,例如帳務計算或權限判斷,再開始改程式。補測試本身就是改版的一部分,AI 可以協助加快這一步。
用 AI 工具改版,費用與時程怎麼估?
先做盤點,再依模組估。依 JoinX 承接專案的經驗,初步程式與系統健檢約 NT$5 萬至 20 萬,單一模組重構約 NT$50 萬至 200 萬。AI 工具讓盤點與補測試更完整,但不能跳過這些步驟。
參考資料
- Working Effectively with Legacy CodeMichael Feathers,Prentice Hall
- Refactoring: Improving the Design of Existing CodeMartin Fowler,Addison-Wesley
- NIST SP 800-218 Secure Software Development Framework (SSDF)美國國家標準暨技術研究院(NIST)
- 《個人資料保護法》法務部
- Claude Code 官方文件Anthropic
以上為本文撰寫時引用的法規與資料;法規可能修訂,實際適用請以主管機關最新公告為準。
關於作者
李秉哲 Jack Lee
JoinX 哲煜科技 創辦人暨執行長
2016 年創立 JoinX 哲煜科技,帶領 80+ 人、橫跨台灣與日本的團隊,累計為 220+ 家客戶完成 520+ 個專案,其中包含 56 套中大型系統。
認識 Jack